Регистрация / Вход
мобильная версия
ВОЙНА и МИР

 Сюжет дня

В России стартовали выборы в Госдуму
ЦИК предотвратил попытку дискредитировать систему ДЭГ
Главная страница » Новости » Просмотр
Версия для печати
Раскрыта масштабная кибератака на российские банки
09.04.15 22:26 Армия, ВПК, спецслужбы

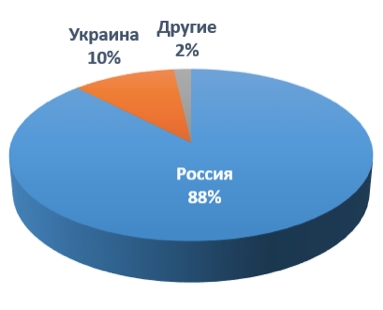
Компания Eset раскрыла масштабную кибератаку "Операция Buhtrap", нацеленную на российский бизнес — в частности, банковский сектор. Операция длилась как минимум год, и большинство заражений пришлось на пользователей из России (88%).

Атакующие устанавливали вредоносное ПО на компьютеры, использующие в Windows русский язык по умолчанию. Источником заражения был документ Word с эксплойтом CVE-2012-0158, который рассылался в приложении к письму. Один из обнаруженных образцов вредоносного документа имитировал счет за оказание услуг (файл под названием "Счет № 522375-ФЛОРЛ-14-115.doc"), второй – контракт мобильного оператора "Мегафон" ("kontrakt87.doc").

Когда пользователь открывает вредоносный документ, на ПК устанавливается загрузчик. Программа проверяет некоторые параметры Windows, после чего скачивает с удаленного сервера архив 7z с вредоносными модулями. В некоторых случаях, чтобы обойти автоматические системы анализа и виртуальные машины, загрузчик устанавливал на ПК безвредный архив с панелью Windows Live Toolbar.

Вредоносные модули представляют собой самораспаковывающиеся архивы формата 7z, защищенные паролем. Многие модули подписаны действительными цифровыми сертификатами, которые были отозваны после обращения специалистов Eset. Эксперты компании обнаружили четыре сертификата, выданные юридическим лицам, зарегистрированным в Москве.

Чтобы установить контроль над зараженным ПК, в "Операции Buhtrap" используются программы с исполняемыми файлами mimi.exe и xtm.exe. Они позволяют получить или восстановить пароль от Windows, создать новый аккаунт в операционной системе, включить сервис RDP (Remote Desktop Protocol). Далее с помощью исполняемого файла impack.exe осуществляется установка бэкдора LiteManage, который позволяет атакующим удаленно управлять системой.

География распространения вирусов Buhtrap
После этого на ПК загружается банковское шпионское ПО с названием исполняемого файла pn_pack.exe. Программа специализируется на краже данных и взаимодействии с удаленным командным сервером. Ее запуск выполняется с использованием известного продукта Yandex Punto. Шпионское ПО может отслеживать и передавать на удаленный сервер нажатие клавиш (кейлоггер) и содержимое буфера обмена, а также перечислять смарт-карты, присутствующие в системе.
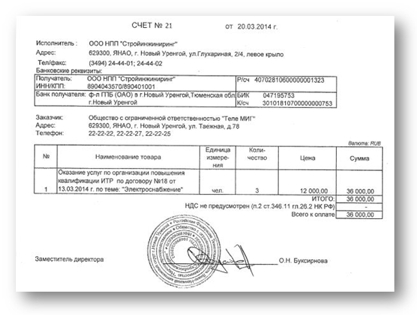

Фишинговый документ представлял собой счет

"Схема заражения выглядит следующим образом, – объяснил Жан-Йен Бутен (Jean-Ian Boutin), вирусный аналитик Eset. – Злоумышленники компрометируют один ПК компании, отправив сотруднику фишинговое сообщение с эксплойтом. Как только вредоносная программа будет установлена, атакующие воспользуются программными инструментами, чтобы расширить свои полномочия в системе и выполнять другие задачи: компрометировать остальные компьютеры, шпионить за пользователем и отслеживать его банковские транзакции".
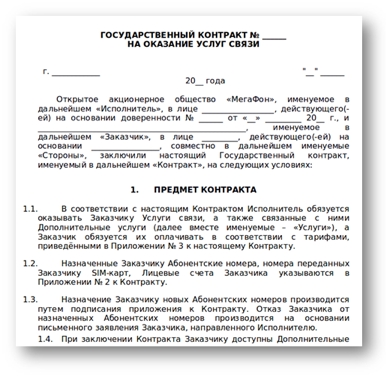

Или контракт

Эксперты Eset отметили сходство данной атаки с крупным инцидентом с применением банковского трояна Anunak/Carbanak. Злоумышленники, которые стоят за "Операцией Buhtrap", используют методы, характерные для таргетированных атак, не связанных с финансовым мошенничеством.


Henry09.04.15 23:05
А что молчит, что нам скажет Евгений Валентинович Касперский?
Alanv09.04.15 23:48
> Henry
А что молчит, что нам скажет Евгений Валентинович Касперский?
Возможно, Касперский его автоматом отразил и просто не заметил? Бо эксплойт явно не "0-day", обычный WORD-овский (макросы у многих отключены по умолчанию), бэкдор тоже вроде как не новый и должен бы быть во всех вирусных базах... Ну и 88% - это много, но сколько атак было в абсолютных цифрах? Может штук 12?

Henry09.04.15 23:56
> Alanv
> Henry
А что молчит, что нам скажет Евгений Валентинович Касперский?
Возможно, Касперский его автоматом отразил и просто не заметил? Бо эксплойт явно не "0-day", обычный WORD-овский (макросы у многих отключены по умолчанию), бэкдор тоже вроде как не новый и должен бы быть во всех вирусных базах... Ну и 88% - это много, но сколько атак было в абсолютных цифрах? Может штук 12?

Т. Е. PR - акция дя продвижения на российский рынок?
Alanv10.04.15 00:01

"Т. Е. PR - акция дя продвижения на российский рынок?"

Может и такое... А может и компания обычного пугания "российскими страхами" - теперь совесть уже у всех на Западе потеряна... Хотя опять же, может и реальная атака проходила.

Надо будет заглянуть на сайт Лаборатории - они чего-нибудь да отпишут, если не напрямую, так в квартальных обозрениях.

kotik10.04.15 08:47
Достаточно подробно описан механизм, так что похоже на правду. Тут даже больше не вирус а планомерная атака, а это немного другое. Вирусня она однообразна и будучи выявденной антивирусом успешно прибивается. А тут комплаекс програмных мер, существуют так называемые крипторы, которые изменяют код так что антивирусник уже не реагирует. И авторы атаки, явно тестируют свои программы на антивирусах перед отправкой. Плюс в запароленый архив антивирус не залезет.
Сейчас в нашем городке, а может и по России, шифровальшики активность проявляют. Высылают так же на почту организации, бухгалтера, менеджера писмо типа "счет" или "срочно оплатить" а при открытии ставится ПО, которое шифрует все документы, за расшифровку просят баксы.
Alanv10.04.15 09:56

"Сейчас в нашем городке, а может и по России, шифровальшики активность проявляют. Высылают так же на почту организации, бухгалтера, менеджера писмо типа "счет" или "срочно оплатить" а при открытии ставится ПО, которое шифрует все документы, за расшифровку просят баксы."

- Выделяется отдельная девочка для чтения присланных по почте вложенных документов, с мощным антивирусом и минимальными правами, кроме работы с почтой. Достаточно часто выполняется инкрементное копирование куда-нить на другую машину.

- Полностью убирается возможность открытия макросов в Оффисе для читающих почту

negr10.04.15 10:10
открывать в виртуальной машине со снапшотом
timosha10.04.15 15:23
Alanv - Выделяется отдельная девочка для чтения присланных по почте вложенных документов...

.

А что потом с этой девочкой делать, когда она лишнего начитается?
kotik10.04.15 15:40
Сейчас даже вложения открывать не надо, встал на писмо, оно открылось в окне просмотра и усе. То есть скрипт уже в самом письме.
Девочка с отдельным компом, может сидеть в небольшой организации, а если у нас 1000 рабочих мест, на всех девочек не напосешся :)
Alanv10.04.15 15:44
> timosha
Alanv - Выделяется отдельная девочка для чтения присланных по почте вложенных документов...
.
А что потом с этой девочкой делать, когда она лишнего начитается?
Девочка-то сама из бухгалтерии, там всё равно все и всякие счета с накладными... А всяческие ОЧЕНЬ важные документы по электронке без своего шифрования?... - теперь таких дураков нема, да и мало таковых документов... А под шифр вирус не запихнёшь.
Главный Злодей10.04.15 15:45
А что потом с этой девочкой делать, когда она лишнего начитается? В местах, где можно начитаться лишнего, применяются специальные девочки под подпиской. Если места особо ответственные - с допусками и в погонах. А если потребуется, то даже и мальчики.

Alanv10.04.15 16:00
> kotik
Сейчас даже вложения открывать не надо, встал на писмо, оно открылось в окне просмотра и усе. То есть скрипт уже в самом письме.
Девочка с отдельным компом, может сидеть в небольшой организации, а если у нас 1000 рабочих мест, на всех девочек не напосешся :)

- Самооткрывающееся письмо - это не упоминавшийся тут ".doc", это дыра в просмотрщике (у большинства - в IE). Не пользуйтесь Outlook-ом и настраивайте просмотрщик. Ну и ставьте обновления и пользуйте антивирус...

- Это наоборот, при 1000 проще выделить и натренировать девочку, освобождая большое кол-во остальных от копания в почте. Кроме всего она фильтрует просочившийся спам, явно вирусные письма, и сама отвечает на простейшие запросы.

У меня так работает - и ни одного заразившего ЧЕРЕЗ ПОЧТУ вируса за довольно много лет. Куда сложнее с желающими на работе в инете сексуально разрядиться и поболтать где угодно :)))

timosha10.04.15 16:11
Alanv - при 1000 проще выделить и натренировать девочку, освобождая большое кол-во остальных от копания в почте. Кроме всего она фильтрует просочившийся спам, явно вирусные письма, и сама отвечает на простейшие запросы.

.

Дуру сажать на это дело неразумно, а умная быстренько начнёт монетизировать свой ресурс.
zizmo10.04.15 17:24
> Alanv
- Выделяется отдельная девочка для чтения присланных по почте вложенных документов, с мощным антивирусом и минимальными правами, кроме работы с почтой. Достаточно часто выполняется инкрементное копирование куда-нить на другую машину.
Вот именно такая девочка и запустила ехешник с названием типа "Мы подаем на вас в суд". Половину самбовой шары зашифровала ) Но, бэкапы рулят.
English
Архив
Форум

 Наши публикациивсе статьи rss

» Памяти Фывы
» В поисках политического субъекта Запада
» Сообщение
» С ДНЕМ ПОБЕДЫ!
» На ускорение мировых перемен
» Лучшая стратегия по внедрению Маха и обрушения Телеграма с точки зрения декларируемых целей. И худшая
» Нужна помощь сообщества
» Обнаружение «сатанинской цивилизации»
» 8 марта!

 Новостивсе статьи rss

» При взрыве на военном складе в сирийском Дейр-эз-Зоре погибли 11 солдат
» «Аэрофлот» и ОАК подписали контракт на поставку 90 самолётов МС-21-310
» В Баку учредят Союз композиторов тюркского мира
» Больше никакого немецкого суицида: АдГ объявила «голубой поворот» на востоке Германии
» Рубио: сделка по Гренландии обеспечивает интересы США в Арктике
» ВС Саудовской Аравии применили китайскую баллистическую ракету DF-15
» Российская армия взяла под контроль пять сел в зоне спецоперации
» Франция разработает план по защите от гибридных атак со стороны России

 Репортаживсе статьи rss

» Барражирующий боеприпас «Дань-Т»: между ракетой и беспилотником
» Ростех открыл в Москве крупный центр по производству деталей авиадвигателей для «Суперджета» и МС-21
» Играть в закрытую: хуситы близки к полной блокаде входа в Красное море
» Южная Корея накачивает вооружениями восточный фланг НАТО
» «Рособоронэкспорт» представит в Египте российские оружейные новинки для ВВС и ПВО
» "Восстание против старого порядка". Каким увидели саммит ШОС на Западе
» Москва и Минск договорились о сотрудничестве в микроэлектронике и общей внешнеполитической повестке
» Армия США инвестирует $2,2 млрд в сооружение пяти микрореакторов компаний «Antares», «BWXT», «General Atomics», «Radiant» и «Westinghouse»

 Комментариивсе статьи rss

» Почему суперледокол «Лидер» может оказаться единственным в серии
» США поставили русским в космосе разгромный мат, но что-то пошло не так
» Myśl Polska: ЕС переживает деиндустриализацию из-за отказа от российских энергоресурсов
» Бои под Лиманом: между пропагандой и реальностью – что происходит на самом деле
» Молодежь из десяти стран проектирует образ будущего в Екатеринбурге
» ЕС испугался за Калининград и отменил санкции против "внучки Путина"
» Газ в Европе уже по $ 900: есть надежда на Китай и Россию
» Российское зерно поставило Прибалтику в «растяжку»

 Аналитикавсе статьи rss

» Чем "адские санкции" США грозят России и почему они могут расколоть мир? Мнение экспертов "РГ"
» «Слишком уверенно наступали». Откуда хуситы взяли дроны и точные ракеты
» Россия и Индия сдвинули проект BRICS Pay с мертвой точки
» Больше оружия, меньше доверия к Западу. Эрдоган готовит себе новый стул
» Правительство Венгрии встало на путь энергетического самоубийства
» О результатах перехвата иранских ракет американскими и израильскими системами ПРО
» Торговая дуэль: ЕС пригрозил Китаю закрытием рынка
» "Как нас корёжит от вашей СВО": Кинокритики "отменяют" фильмы о войне. Культура живёт в другой реальности
 
мобильная версия Сайт основан Натальей Лаваль в 2006 году © 2006-2026 Inca Group "War and Peace"